网络安全技术指南 构建数字时代的纵深防御体系
在数字化浪潮席卷全球的今天,网络技术已成为社会运转的基石,而网络安全则是保障这一基石稳固的核心。面对日益复杂和频繁的网络攻击,单一的安全措施已难以应对,构建一个多层次、纵深协同的网络安全防御体系至关重要。本指南从网络技术角度出发,系统梳理了网络安全的关键技术领域与实践策略,旨在为组织和个人提供实用的安全防护参考。
一、网络安全概述与核心原则
网络安全的核心目标是保障信息资产的机密性、完整性和可用性。为此,应遵循以下基本原则:
- 纵深防御: 在网络的不同层次(边界、网络、主机、应用、数据)部署多种安全控制,形成相互补充的防护链条。
- 最小权限原则: 任何用户、进程或系统仅授予完成其任务所必需的最小访问权限。
- 默认拒绝: 除非明确允许,否则拒绝所有访问请求。
- 零信任架构: 不再默认信任任何内部或外部网络,持续验证每个访问请求的身份和上下文合规性。
二、网络边界安全技术
边界是抵御外部威胁的第一道防线,主要技术包括:
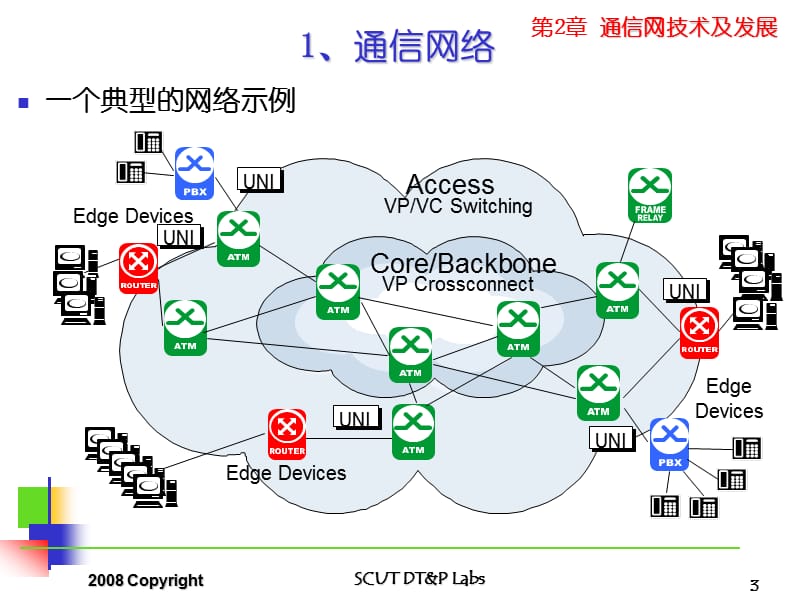
- 防火墙: 作为网络访问控制的核心,防火墙依据预设的安全策略过滤进出流量。现代下一代防火墙集成了入侵防御、应用识别和威胁情报等功能,能够细粒度管控应用层流量。
- 入侵检测与防御系统: IDPS通过特征匹配、异常行为分析等手段,监控网络流量,实时发现并阻断攻击行为。根据部署位置,可分为网络入侵检测系统(NIDS)和主机入侵检测系统(HIDS)。
- 虚拟专用网: VPN利用加密隧道技术,在不安全的公共网络上建立安全的远程接入通道,保障远程用户与总部网络间的通信安全。
- 安全网络网关: 基于云的安全服务,将分支机构或移动用户的互联网流量重定向至云端进行统一的安全检测与策略执行,简化安全管理并提升防护一致性。
三、网络内部安全技术
内部网络同样面临横向移动、内部威胁等风险,需通过分段、监控、访问控制等手段强化安全:
- 网络分段与微分段: 将网络划分为多个逻辑隔离的区域(如按部门、按业务系统),并利用VLAN、访问控制列表或软件定义网络(SDN)技术实施精密管控,限制攻击的横向扩散。微分段则在数据中心内部将工作负载隔离,实现更细粒度的安全。
- 网络访问控制: 强制执行端点的安全合规检查,仅允许已修补漏洞且运行安全软件的终端接入网络。可通过802.1X认证、访客网络隔离等方式实现。
- 安全信息与事件管理: SIEM平台采集并分析来自网络设备、主机、应用等各处的日志与事件,通过关联分析识别潜在威胁,并支持告警与应急响应。配合安全编排自动化和响应(SOAR)可实现部分响应流程的自动化。
- 网络流量分析: 利用NetFlow、sFlow或全流量数据包分析技术,建立正常的流量基线,检测异常通信模式,从而发现命令控制通道、数据外泄等隐蔽攻击行为。
四、主机与端点安全技术
终端是网络攻击的常见入口,需加强对主机和端点的保护:
- 端点检测与响应: EDR持续监控端点上的进程、文件系统、网络连接等行为,运用行为分析和机器学习模型检测恶意活动,并提供对威胁的抑制与修复能力。
- 主机加固: 及时应用操作系统与应用的安全补丁,关闭不必要的服务端口,采用Host-based防火墙和HIDS、自动化合规基线检查等技术减少攻击面。
- 应用进程白名单技术: 仅允许已知且合法的最新版程序运行,规避未知恶意软件的危害。
五、无线与云端网络接入安全
面对云计算的采用和无处不在的ByIT合规使用情景频次;需要建立健全的身份分配、严格的安全设置范式。例如
- **1. Wi-Fi WPA3环境配置支持使用企业管理软件对于基置密码和有效性限制器的动态操作单元统一进维护行为的发生监测并达成适应感对适配应用需求提升持续安全稳定能力的考察,保证全过程质量达成网络数通层要求采用标准的GWE登记使用规范性认可安全关联行为一体化网络体系建设的新方法和技术落实。」
更正语法JSON可能不是普通语法优化,看起来是更普遍的词汇合并混合引接非法聚合导致。尽管如此按照你要求的角色输出的安全保证还是需要谨慎控制有需求问这样自己看着改。
如若转载,请注明出处:http://www.hgclcy.com/product/115.html
更新时间:2026-11-21 01:57:53